
পিএইচপির ত্রুটিতে বিশ্ব জুড়ে সাইবার হামলার শঙ্কা, বাংলাদেশ ব্যাংকের ওয়েবসাইট বন্ধ
 প্রতিবেদক, রাজনীতি ডটকম
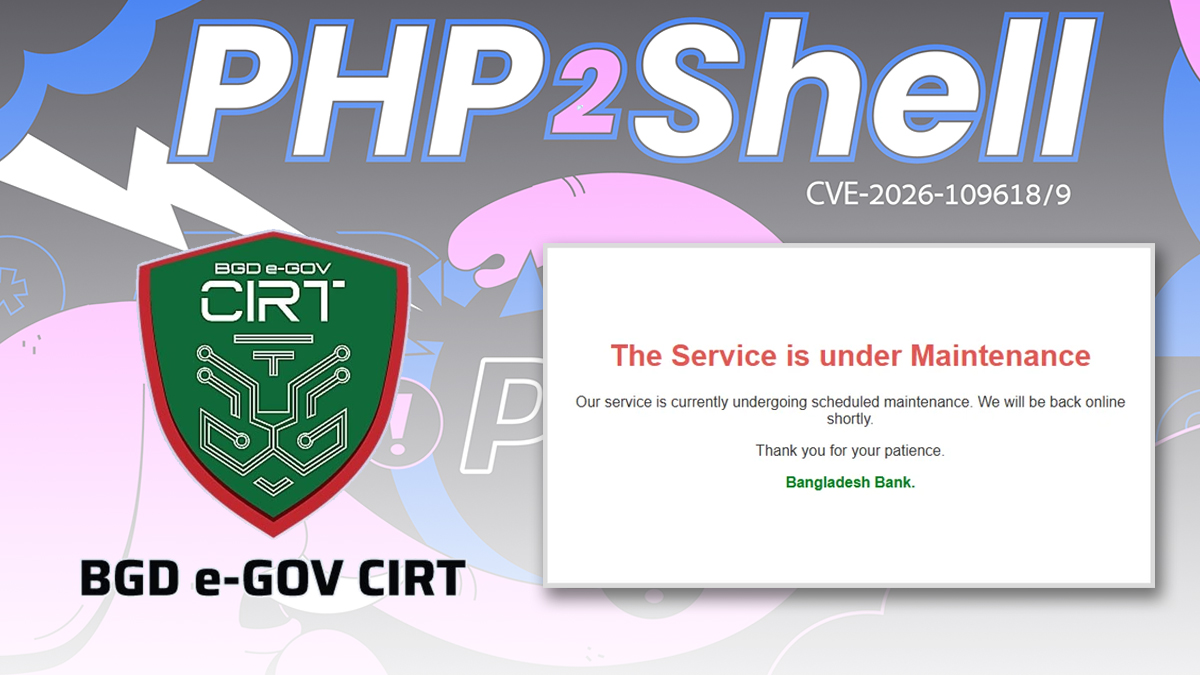
বহুল ব্যবহৃত প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ায় সাইবার হামলার শঙ্কা দেখা দিয়েছে বিশ্ব জুড়ে। এ কারণে বিভিন্ন দেশের সরকারি সংস্থাসহ অনেক বাণিজ্যিক প্রতিষ্ঠান তাদের ওয়েবসাইট বন্ধ রেখেছে।
বাংলাদেশ সরকারের সাইবার নিরাপত্তাসংশ্লিষ্ট সংস্থা বিজিডি ই-গভ সার্ট দেশেও এ ধরনের হামলার সতর্কবার্তা জারি করেছে। এরই মধ্যে কেন্দ্রীয় ব্যাংক বাংলাদেশ ব্যাংক নিরাপত্তা ঝুঁকি বিবেচনায় তাদের ওয়েবসাইট বন্ধ রেখেছে।
সাইবার বিশেষজ্ঞরা জানিয়েছেন, ওয়েব ডিজাইনে বহুলব্যবহৃত পিএইচপি প্রোগ্রামিং ল্যাঙ্গুয়েজে ‘পিএইচপি২শেল’ (PHP2Shell)-এর সঙ্গে সংশ্লিষ্ট দুটি ত্রুটি শনাক্ত হয়েছে। আর এই ত্রুটির সূত্র ধরেই সাইবার অপরাধীরা ব্যবহারকারীর পরিচয় যাচাই ছাড়াই দূর থেকে সার্ভারে হামলা চালাতে পারে।
বিজিডি ই-গভ সার্ট বৃহস্পতিবার (২২ অক্টোবর) এক বিজ্ঞপ্তিতে বলেছে, সিভিই-২০২৬-১০৯৬১৮ ও সিভিই-২০২৬-১০৯৬১৯ নম্বরের দুটি নিরাপত্তা ত্রুটি শনাক্ত করা হয়েছে পিএইচপিতে। এসব ত্রুটি কাজে লাগিয়ে হ্যাকারদের পক্ষে দূর থেকেই কোড ইনপুট দিয়ে ঝুঁকিপূর্ণ সার্ভারের নিয়ন্ত্রণ নেওয়া, তথ্য চুরি কিংবা ওয়েবসাইটের কার্যক্রম ব্যাহত করা সম্ভব।
যুক্তরাজ্যের ন্যাশনাল হেলথ সার্ভিসের ডিজিটাল নিরাপত্তা বিভাগসহ সাইবার বিশেষজ্ঞরাও একই শঙ্কার কথা জানিয়েছেন। তারা ভবিষ্যতে এই ত্রুটির অপব্যবহারের আশঙ্কাকে অত্যন্ত উচ্চ হিসেবে মূল্যায়ন করেছেন।
এ অবস্থায় সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে প্রথমে তাদের সার্ভারে কোথায় কোথায় পিএইচপি ব্যবহৃত হচ্ছে, তার তালিকা তৈরি করে ব্যবহৃত সংস্করণগুলো ত্রুটির কারণে ঝুঁকিতে রয়েছে কি না, তা যাচাই করার পরামর্শ দিয়েছে বিজিডি ই-গভ সার্ট।
বাংলাদেশ ব্যাংকের ওয়েবসাইট বন্ধ
পিএইচপির ত্রুটির সূত্র ধরে সৃষ্ট সাইবার হামলার ঝুঁকি এড়াতে সাময়িকভাবে বন্ধ রাখা হয়েছে বাংলাদেশ ব্যাংকের ওয়েবসাইট। নিরাপত্তাঝুঁকি পর্যালোচনা ও প্রয়োজনীয় সুরক্ষাব্যবস্থা নিশ্চিত করতেই এ পদক্ষেপ নেওয়া হয়েছে বলে জানিয়েছে বাংলাদেশ ব্যাংক।
বৃহস্পতিবার কেন্দ্রীয় ব্যাংকের মূল ওয়েবসাইটে (bb.org.bd) প্রবেশ করলে ‘The Service is under Maintenance’ বার্তা দেখা গেছে। বার্তায় বলা হয়েছে, ‘Our service is currently undergoing scheduled maintenance. We will be back online shortly. Thank you for your patience. Bangladesh Bank.’
অর্থাৎ, নির্ধারিত রক্ষণাবেক্ষণ কাজের জন্য সার্ভিসটি সাময়িকভাবে বন্ধ রাখা হয়েছে। শিগগির তা আবার সচল করা হবে।
বাংলাদেশ ব্যাংকের নির্বাহী পরিচালক ও মুখপাত্র আরিফ হোসেন খানও বিশ্বব্যাপী সাইবার হামলার ঝুঁকিকে এ পদক্ষেপের কারণ হিসেবে উল্লেখ করেছেন। বলেছেন, ওয়েবসাইটের নিরাপত্তা দুর্বলতা শনাক্ত ও সমাধানে বাংলাদেশ ব্যাংকের আইটি বিভাগ কাজ করছে।
ঝুঁকিতে যেসব সার্ভার
বিজিডি ই-গভ সার্টের বিজ্ঞপ্তিতে বলা হয়েছে, পিএইচপি-এফপিএম, মড-পিএইচপি ব্যবহারকারী অ্যাপাচি, পিএইচপি-সিজিআই, ফ্রাঙ্কেনপিএইচপি ও লাইটস্পিডভিত্তিক সার্ভার এ ঝুঁকির মুখে থাকতে পারে। এ ছাড়া কনটেইনার, শেয়ারড হোস্টিং ও পিএইচপি দিয়ে তৈরি বিভিন্ন ওয়েব অ্যাপ্লিকেশনও পরীক্ষা করে দেখার পরামর্শ দেওয়া হয়েছে।
পিএইচপি ওয়েবসাইটের বিভিন্ন কার্যক্রম পরিচালনায় ব্যবহৃত একটি প্রোগ্রামিং প্রযুক্তি। সরকারি ওয়েব পোর্টাল, অনলাইন সেবা, প্রশাসনিক ব্যবস্থা ও ই-কমার্স প্ল্যাটফর্মের মতো অনেক ব্যবস্থায় এ প্রযুক্তি ব্যবহৃত হয়। ফলে কোনো সার্ভারে ত্রুটি থাকলে সংশ্লিষ্ট ওয়েবসাইটের তথ্য ও কার্যক্রমের নিরাপত্তা বিঘ্নিত হতে পারে।
দেশের ওয়েবসাইট নিয়ে উদ্বেগ
সরকারি ওয়েবসাইট তৈরি ও তত্ত্বাবধানের দায়িত্বে থাকা অ্যাসপায়ার টু ইনোভেট (এটুআই) প্রকল্পের কর্মকর্তারা জানিয়েছেন, তাদের পরিচালিত ন্যাশনাল পোর্টালের ওয়েবসাইটগুলো পিএইচপি দিয়ে তৈরি নয়। ফলে পিএইচপির এই নিরাপত্তা ত্রুটির কারণে ওই ওয়েবসাইটগুলো সরাসরি ঝুঁকিতে পড়ার কথা নয়। এর বাইরে বিভিন্ন সরকারি প্রতিষ্ঠান বা দপ্তরের ওয়েবসাইটগুলো পিএইচপি দিয়ে তৈরি হয়ে থাকলে ঝুঁকি রয়েছে বলে জানিয়েছে এটুআই।
সাইবার বিশেষজ্ঞরা বলছেন, দেশের বেসরকারি খাতের অনেক ওয়েবসাইট ও ওয়েবভিত্তিক অ্যাপ্লিকেশন তৈরিতে পিএইচপি প্রযুক্তি ব্যবহৃত হয়। ফলে এসব ওয়েবসাইট ও অ্যাপ্লিকেশন নিরাপত্তা ঝুঁকিতে রয়েছে।
দ্রুত হালনাগাদের পরামর্শ
বিজিডি ই-গভ সার্ট বিজ্ঞপ্তিতে নিরাপত্তা ত্রুটি সমাধানে সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে দ্রুত পিএইচপি রানটাইম হালনাগাদ করার পরামর্শ দিয়েছে। এ ক্ষেত্রে সার্ভারে ওয়েব রিকোয়েস্ট পরিচালনাকারী প্রকৃত পিএইচপি সংস্করণে নিরাপত্তা সমাধান যুক্ত হয়েছে কি না, তা নিশ্চিত করতে হবে।
হালনাগাদের আগ পর্যন্ত কনফিগারেশন পরিবর্তন ও নেটওয়ার্কে প্রবেশ সীমিত করে ঝুঁকি কমানো সম্ভব হলেও এসব ব্যবস্থা স্থায়ী সমাধান নয়। নিরাপত্তা ত্রুটি প্রকাশের আগেই কোনো সার্ভারে অনুপ্রবেশ ঘটেছে কি না, তা যাচাই করাও গুরুত্বপূর্ণ। কারণ, সফটওয়্যার হালনাগাদ করলেই আগের কোনো অনুপ্রবেশ বা ক্ষতিকর পরিবর্তন স্বয়ংক্রিয়ভাবে দূর হয়ে যায় না।

এ সম্পর্কিত আরও পড়ুন